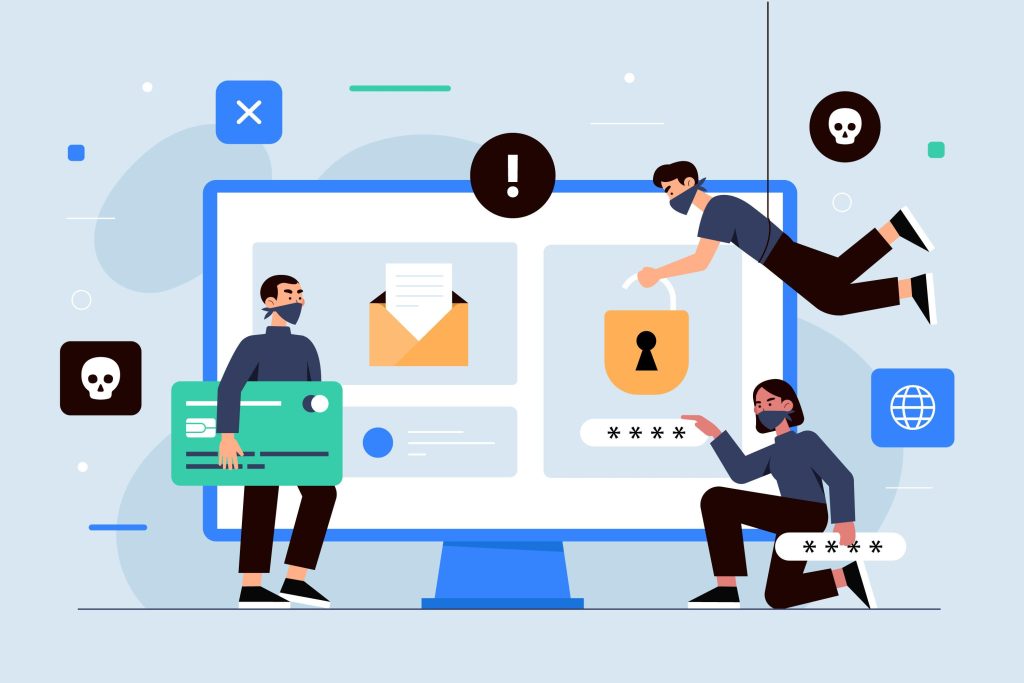
El phishing ha evolucionado.
Hoy, gracias a la Inteligencia Artificial, los ataques son más sofisticados, más creíbles y mucho más peligrosos.
Ya no hablamos de correos mal escritos o sospechosos.
Hablamos de mensajes perfectamente redactados, personalizados y diseñados para pasar completamente desapercibidos.
Tu equipo no los detecta. Los cree.
La mayoría de los ataques comienzan igual:
– Un email aparentemente normal.
– Un enlace.
– Un archivo.
– Una solicitud urgente.
– La urgencia (“Necesito esto ya”)
– La rutina (“Revisa este documento”)
– La confianza (“Soy tu proveedor”)
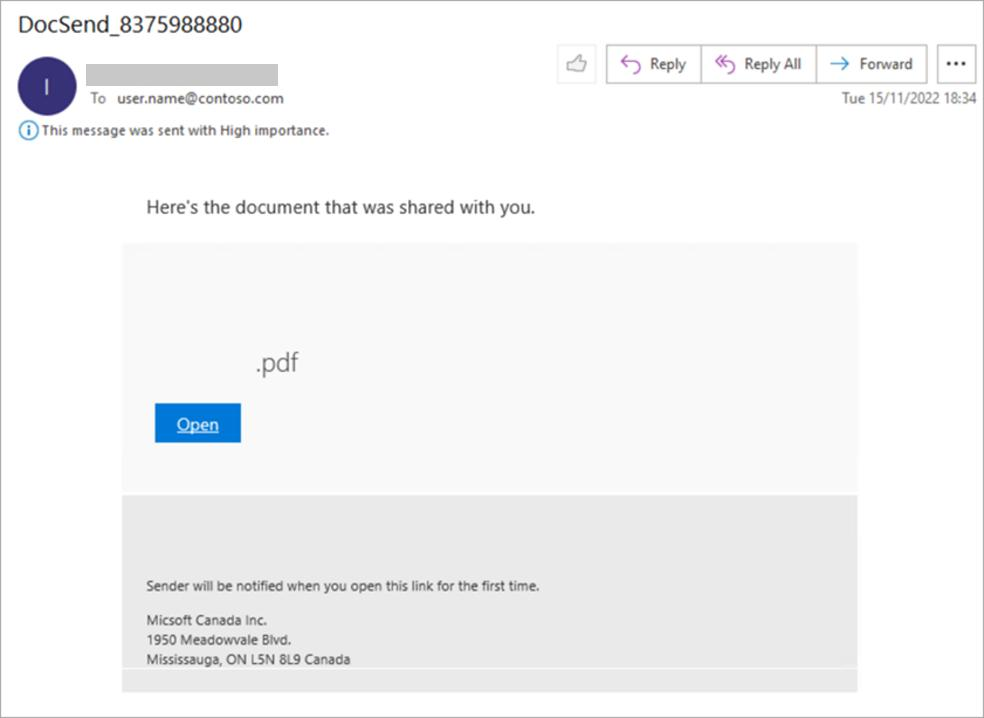
El error humano es la puerta de entrada nº1.
Y en cuestión de segundos, el daño está hecho: robo de credenciales, fraude o incluso ransomware.
El objetivo ya no es tu sistema, es tu equipo
Los atacantes explotan la prisa, la presión y la confianza. Mensajes urgentes o cotidianos son suficientes para provocar errores incluso en empleados experimentados.
La realidad es clara: no es cuestión de si recibirás un ataque, sino de quién hará clic.
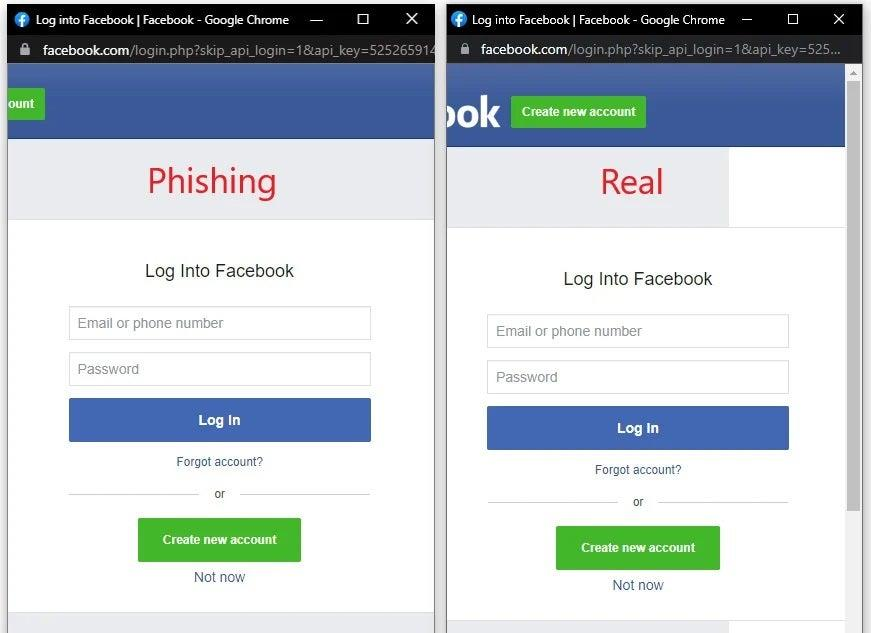
La única defensa real: entrenar
El “sentido común” ya no es suficiente frente a ataques diseñados con precisión.
La única forma de proteger tu empresa es preparar a tu equipo en escenarios reales, antes de que el ataque ocurra.
– Detecta vulnerabilidades reales
– Evalúa el nivel de riesgo de tu equipo
– Reduce drásticamente la probabilidad de incidente
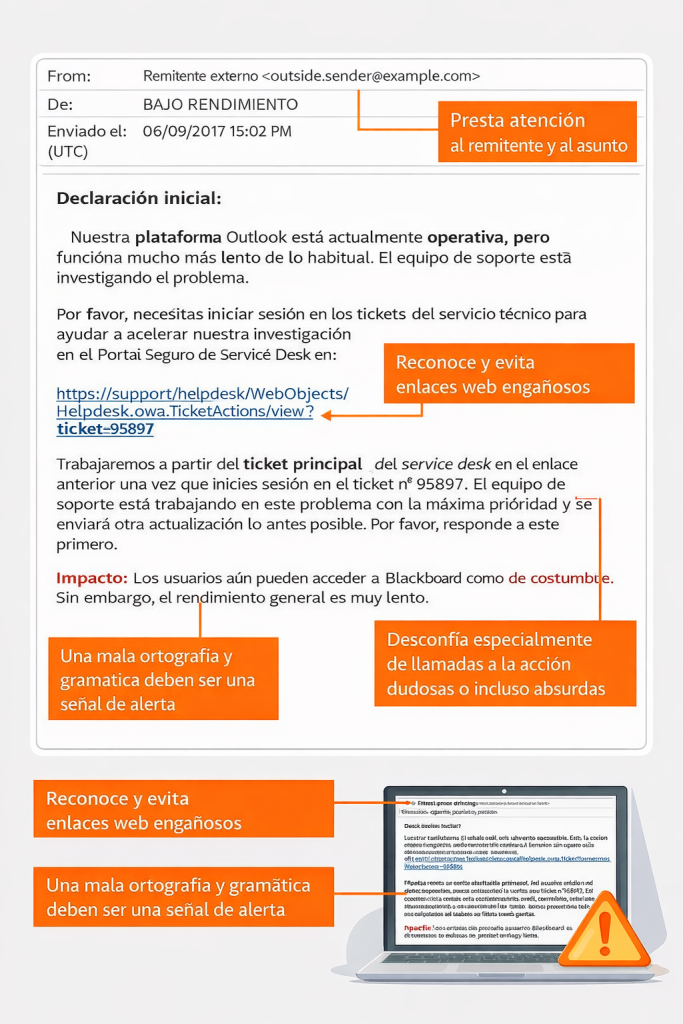
Anticípate al ataque
No esperes a sufrir una brecha para actuar. En 021 informàtics te ayudamos con este proceso de hacer más segura tu empresa.